
Vous avez des dizaines de comptes. Impossible de se souvenir de tous ces mots de passe. Un gestionnaire de mots de passe règle ce problème!
J’ai écrit un article sur le sujet en 2022. Il a vieilli. Les outils ont changé, les menaces aussi, et j’ai posé la question sur LinkedIn pour voir où nous en sommes.
Ce que vous avez répondu
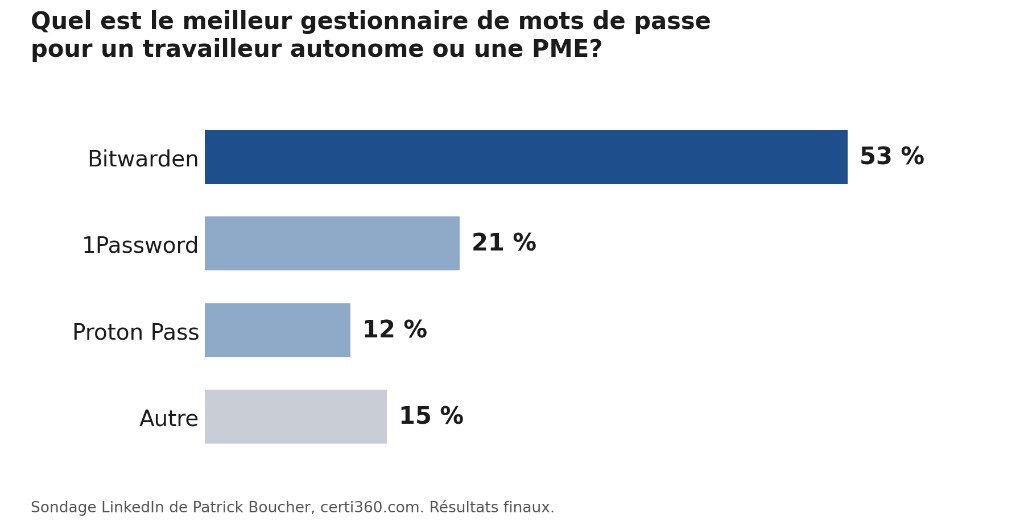
Bitwarden gagne largement, avec plus de la moitié des votes. 1Password suit, puis Proton Pass. Quinze pour cent des répondants ont fait un autre choix. Les pourcentages sont arrondis. C’est un sondage LinkedIn, pas une étude scientifique.
La question supposait déjà qu’on utilise un gestionnaire dédié. Si vous utilisez encore le gestionnaire du navigateur, un fichier KeePass ou un fichier Excel, cet article est pour vous.
C’est quoi, un gestionnaire de mots de passe?
Pensez à un trousseau de clés. Au lieu de traîner cinquante clés, vous en gardez une seule, la clé maîtresse. Tout le reste est dans la voûte.
Concrètement, c’est une application qui :
- conserve tous vos mots de passe dans une voûte chiffrée;
- crée un code unique et long pour chaque site Web;
- remplit vos identifiants à votre place sur les bons sites;
- se déverrouille avec un seul mot de passe, le mot de passe maître.
Vous retenez une phrase. L’application retient le reste.
Pourquoi en avoir un?
Le vrai problème est humain. Avec des dizaines de comptes, nous finissons par réutiliser le même mot de passe, ou une petite variation, sur plusieurs sites Web. Un seul site piraté peut alors ouvrir la porte aux autres, parce que les attaquants essaient les identifiants volés ailleurs.
Voici ce qu’un gestionnaire vous apporte :
Un mot de passe différent par site. Si un site est compromis, les autres comptes ne partagent pas le même secret.
Des mots de passe longs et difficiles à deviner. Vous n’avez pas à les mémoriser ni à les taper, donc ils peuvent être longs et aléatoires.
Une protection contre l’hameçonnage. La voûte associe un identifiant au bon domaine. Si elle ne remplit rien sur une copie frauduleuse, prenez ce signal au sérieux.
Le partage sécuritaire. Le mot de passe du Wi-Fi, de la comptabilité ou d’un compte partagé peut être transmis sans courriel ni texto.
Le tout, sur tous vos appareils. Téléphone, ordinateur et tablette.
Et le gestionnaire du navigateur ou de mon compte Google, Microsoft ou iCloud?
C’est mieux que rien. C’est certainement mieux qu’un pense-bête ou qu’un fichier « mots de passe.xlsx ». Le gestionnaire est inclus sans coût supplémentaire, déjà installé et facile à utiliser.
Il a pourtant des limites :
- Dans un compte personnel, vos accès de travail et vos accès privés se mélangent.
- L’employeur ne peut pas administrer ni révoquer ces accès lors d’un départ. Chrome et Edge peuvent être gérés par des politiques d’entreprise, mais encore faut-il que cette gestion soit configurée et que le compte appartienne à l’organisation.
- Les logiciels voleurs d’information ciblent fréquemment les identifiants enregistrés dans les navigateurs.
- Si vos identifiants ou vos clés d’accès (passkeys) sont synchronisés par un compte de plateforme, la compromission de ce compte peut les mettre en danger ou, selon les protections en place, permettre leur récupération sur un appareil contrôlé par l’attaquant. Le NIST recommande une authentification forte et des méthodes de récupération sûres pour ce type de compte.
Un client m’a aussi fait remarquer que beaucoup de PME gardent un fichier KeePass partagé. Pour un usage personnel ou hors ligne, KeePass est solide. En équipe, un fichier partagé n’offre ni droit par entrée ni identité individuelle : tout le monde ouvre le même fichier avec le même mot de passe maître. Il devient impossible de savoir qui a consulté quoi, et difficile de retirer l’accès d’une personne qui part.
Deux fonctions qui ont changé les choses
Le code rotatif intégré. Plusieurs gestionnaires peuvent générer eux-mêmes le code à six chiffres de la double authentification, aussi appelé code TOTP. Plus besoin d’une application séparée pour les comptes que vous choisissez d’y placer. La voûte remplit le mot de passe et le code du moment. Il y a un compromis : pour vos comptes critiques, comme la banque, le courriel principal ou un compte administrateur, gardez le deuxième facteur ailleurs, sur une clé physique ou un autre appareil.
Les clés d’accès. Une clé d’accès remplace le mot de passe par une paire de clés cryptographiques. La clé publique reste chez le site, tandis que la clé privée demeure sur votre appareil ou dans votre service de synchronisation. Pour vous connecter, vous déverrouillez l’accès avec votre empreinte, votre visage ou votre NIP. Les clés d’accès sont résistantes à l’hameçonnage parce qu’elles sont liées au site qui les a créées, mais elles n’éliminent pas toutes les formes de prise de contrôle d’un compte. Les principaux gestionnaires peuvent maintenant les créer et les synchroniser. Lorsqu’un site vous en propose une, c’est généralement un meilleur choix qu’un mot de passe.
Comment choisir un bon gestionnaire
Posez ces questions :
- Le chiffrement se fait-il sur votre appareil? Le fournisseur ne doit pas connaître votre mot de passe maître ni pouvoir lire votre voûte.
- Pouvez-vous activer la double authentification sur la voûte? Sinon, tout repose sur une seule phrase.
- Le fournisseur est-il transparent? Cherchez une attestation tierce publique, comme ISO 27001 ou un rapport SOC 2 Type 2, ainsi qu’un historique clair des incidents.
- Les mises à jour sont-elles rapides? Un logiciel de sécurité non entretenu devient un risque.
- Les codes TOTP et les clés d’accès sont-ils inclus dans le forfait visé?
- Fonctionne-t-il bien sur tous vos appareils? Si l’utilisation est pénible sur le téléphone, vous finirez par l’abandonner.
- Pour une entreprise, offre-t-il une vraie administration? Cherchez une console centrale, des journaux et un mécanisme fiable de retrait des accès. Le SSO simplifie l’authentification, mais il doit être jumelé à SCIM, à un connecteur d’annuaire ou à des contrôles de cycle de vie équivalents pour retirer les accès lors du départ d’un employé.
Un rappel de 2022 reste vrai : aucun fournisseur n’est à l’abri. En 2022, LastPass a subi deux incidents liés. Le premier a exposé du code source et de l’information technique. Ces éléments ont ensuite aidé l’attaquant à accéder à des sauvegardes contenant des métadonnées client, certaines données non chiffrées et des champs sensibles de voûtes chiffrées. Un mot de passe maître long et unique renforce la protection de votre voûte chiffrée. Choisissez une phrase longue et ne la réutilisez nulle part.
Mes suggestions
Pour commencer, seul ou en famille : Bitwarden. Il offre une version gratuite, son code est ouvert et c’est le choix de la majorité dans mon sondage. Proton Pass est une bonne solution de rechange et offre aussi une version gratuite.
Pour une petite entreprise : Bitwarden, 1Password ou Proton Pass. Les trois offrent des fonctions d’administration, mais elles ne sont pas toutes comprises dans tous les forfaits. Par exemple, le SSO de Bitwarden exige Enterprise, tandis que SCIM est offert avec Teams et Enterprise. La génération TOTP intégrée de Bitwarden exige Premium ou une organisation payante. 1Password Business offre Unlock with SSO et le provisionnement automatisé avec SCIM. Chez Proton Pass, l’offre actuellement documentée pour le SSO et SCIM est Pass Professional, avec un minimum de trois utilisateurs. Vérifiez toujours le forfait visé. Pour la maturité de la gestion d’équipe, ma préférence demeure 1Password.
Pour acheter auprès d’une entreprise du Québec : Devolutions, de Lavaltrie. Devolutions Password Manager est l’application de gestion des identifiants. Pour un espace d’équipe centralisé, elle se connecte à Devolutions Cloud ou à Devolutions Server, qui peut être autohébergé.
KeePass : pour un usage personnel hors ligne ou très technique.
LastPass : je ne le recommande plus.
Les prix et les fonctions changent. Vérifiez-les sur le site du fournisseur avant de choisir.
À faire cette semaine
- Choisissez un gestionnaire dans la liste ci-dessus et installez-le sur votre ordinateur et votre téléphone.
- Créez un mot de passe maître : une phrase unique d’au moins quatre ou cinq mots que vous n’utilisez nulle part ailleurs.
- Activez la double authentification sur la voûte elle-même.
- Transférez d’abord les dix comptes qui comptent : courriel principal, banque, Microsoft ou Google, Apple, impôts et réseaux sociaux.
- Remplacez le mot de passe de ces dix comptes par un mot de passe généré par l’outil, puis activez la double authentification ou une clé d’accès lorsqu’elle est offerte.
Pas besoin de changer votre mot de passe maître tous les trois mois. Le NIST recommande de ne pas imposer de changement périodique arbitraire. Un changement doit plutôt être exigé lorsqu’il existe une preuve que l’authentificateur a été compromis.
Donc?
Le meilleur gestionnaire est celui que vous utilisez tous les jours. Choisissez-en un cette semaine.