En audit ISO 27001, je demande toujours le diagramme réseau. Je reçois régulièrement trois boîtes, « Internet », « Coupe-feu » et « Serveurs », reliées par deux flèches. Aucune date, aucun nom.
Ces diagrammes sont exacts. Ils ne montrent rien.
Un dessin technique sert à répondre à une question précise. Si personne ne sait laquelle, on dessine trois boîtes.
Pour rappel, ISO 27001 n’exige aucun diagramme
La norme ISO 27001 ne nomme aucun diagramme. La clause 7.5 laisse à l’entreprise le soin de décider quelle documentation lui est nécessaire. C’est ISO 27002, le guide qui accompagne la norme, qui recommande au contrôle 8.20 de tenir à jour, avec gestion des versions, les diagrammes des réseaux locaux (LAN) et étendus (WAN).
Pourtant, l’auditeur va vous le demander. Sans dessin, comment démontrer que vos réseaux sont séparés (8.22), que les services réseau de vos fournisseurs sont encadrés (8.21) ou que le périmètre déclaré à la clause 4.3 correspond à la réalité?
PCI DSS est beaucoup plus direct. L’exigence 1.2.3 demande de maintenir un diagramme réseau exact qui montre toutes les connexions entre l’environnement des données de cartes de paiement et les autres réseaux, réseaux sans fil inclus. Il doit être mis à jour lorsque l’environnement change. L’exigence 1.2.4 demande aussi de maintenir un diagramme exact de tous les flux de données de comptes entre les systèmes et les réseaux, puis de le mettre à jour au besoin lors des changements à l’environnement.
Autrement dit, ces deux diagrammes doivent rester vrais entre les audits. Chaque changement qui modifie ce qu’ils représentent doit déclencher leur mise à jour. La confirmation annuelle du périmètre PCI DSS, exigée au point 12.5.2, sert aussi à vérifier qu’ils correspondent toujours à la réalité. Ce n’est pas une suggestion.
La Loi 25 n’exige pas de dessin non plus. Par contre, avant de communiquer des renseignements personnels à l’extérieur du Québec, vous devez faire une évaluation des facteurs relatifs à la vie privée (ÉFVP). Difficile de l’écrire sans savoir où vont les données.
Trois dessins, trois questions
Le diagramme réseau : comment c’est branché?
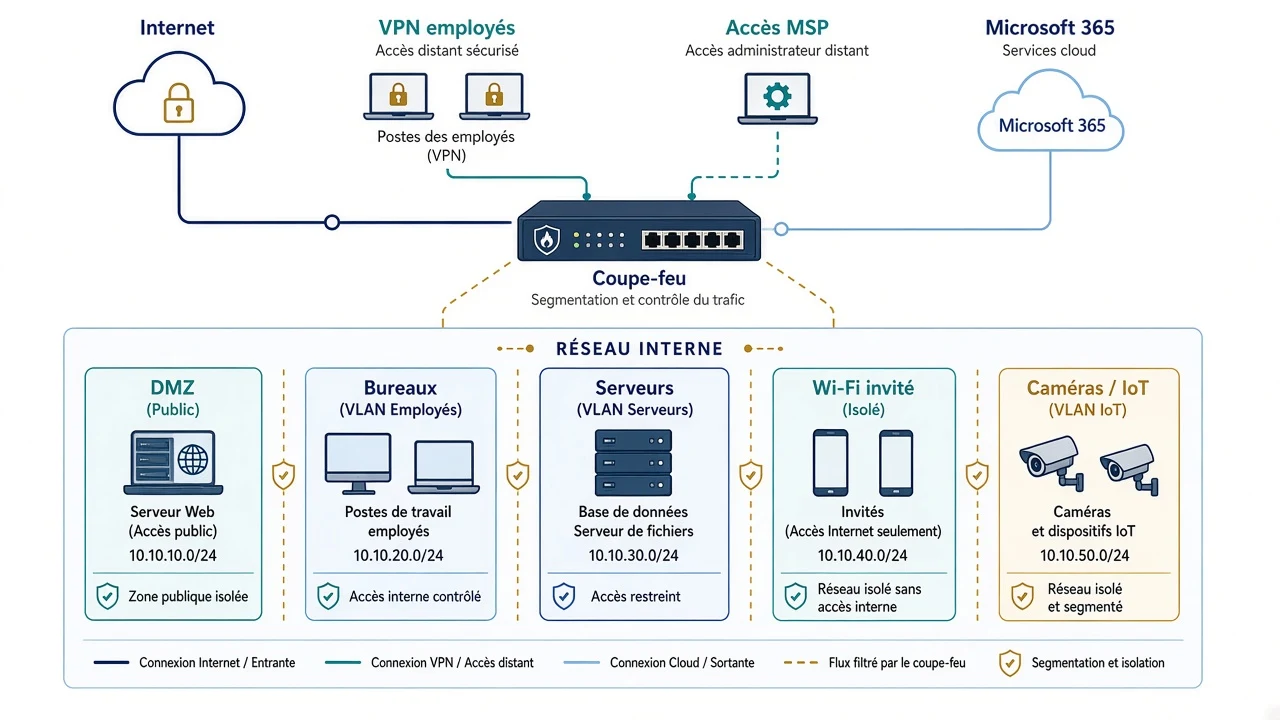
C’est la carte de la tuyauterie. Il sert à votre fournisseur MSP, à votre responsable TI et à l’auditeur. On le consulte avant un changement de configuration, pour vérifier la segmentation et le jour où quelque chose ne fonctionne plus.
Minimalement, il doit montrer :
- les zones et segments (VLAN, zone démilitarisée ou DMZ, Wi-Fi invité, réseau des caméras ou de la téléphonie) et leurs plages d’adresses IP;
- les coupe-feu et ce qu’ils séparent;
- toutes les connexions vers l’extérieur, comme le lien Internet, le VPN des employés, l’accès à distance du fournisseur MSP et les liens vers l’infonuagique;
- les équipements installés par des tiers, comme le système de chauffage, les caméras ou les automates de production (j’en ai parlé dans mon article sur la veille des menaces);
- une date, une version et un responsable.
Un exemple fictif, pour une PME :
Le diagramme d’architecture : de quoi est fait le système?
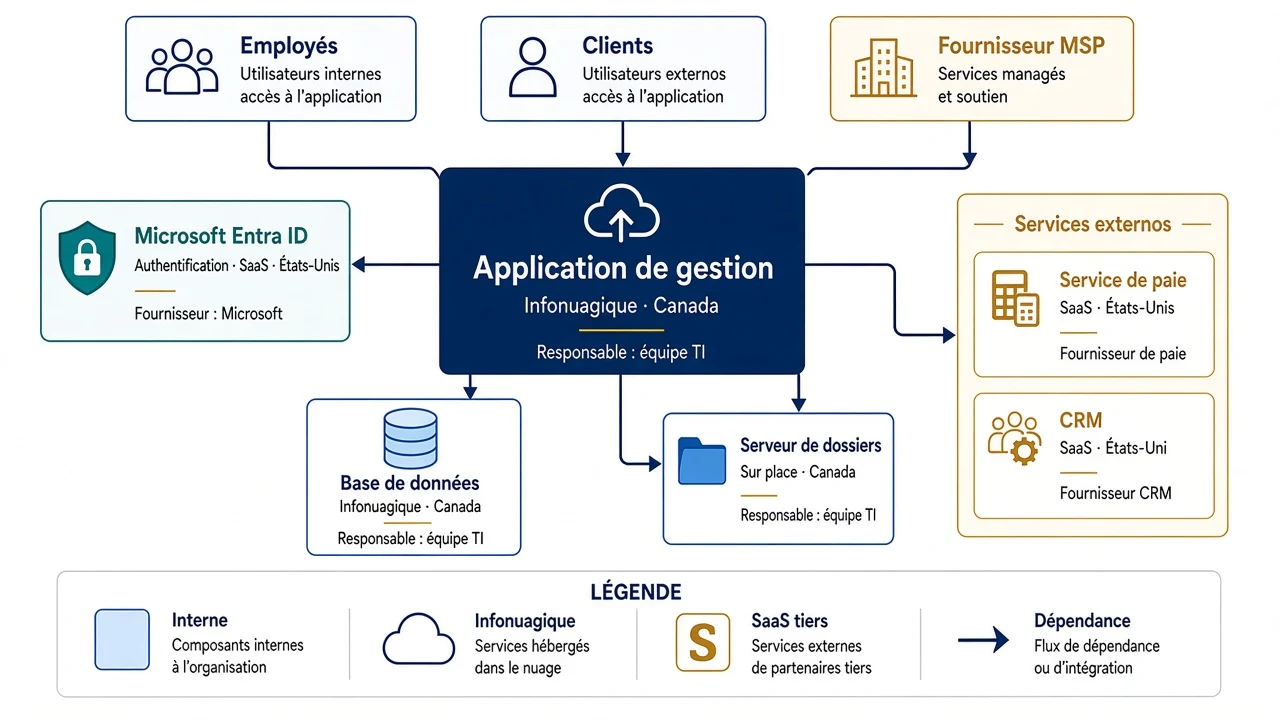
Ici, on ne dessine plus les câbles. On dessine les morceaux d’un système et ce qui dépend de quoi. L’application de gestion, sa base de données, le service qui authentifie les utilisateurs (souvent Microsoft Entra ID), les services SaaS branchés dessus, les fournisseurs qui les opèrent.
Il sert surtout dans trois situations. Au démarrage d’un projet, pour faire l’analyse de risques avant de créer quoi que ce soit. En continuité des affaires, pour répondre à « si ce service tombe, qu’est-ce qui tombe avec? ». Et pour la revue de vos fournisseurs, puisqu’il montre qui touche à quoi.
Minimalement, il doit montrer les composants, où chacun est hébergé (sur place, en infonuagique ou en SaaS, puis dans quel pays), les dépendances entre eux, le service d’authentification et le fournisseur responsable de chaque morceau. Si vous cherchez une méthode simple, le modèle C4 propose de commencer par une vue de contexte (le système et ce qui l’entoure) puis une vue des conteneurs (applications et bases de données). Pour une PME, ces deux niveaux suffisent.
Un exemple fictif, au niveau des conteneurs :
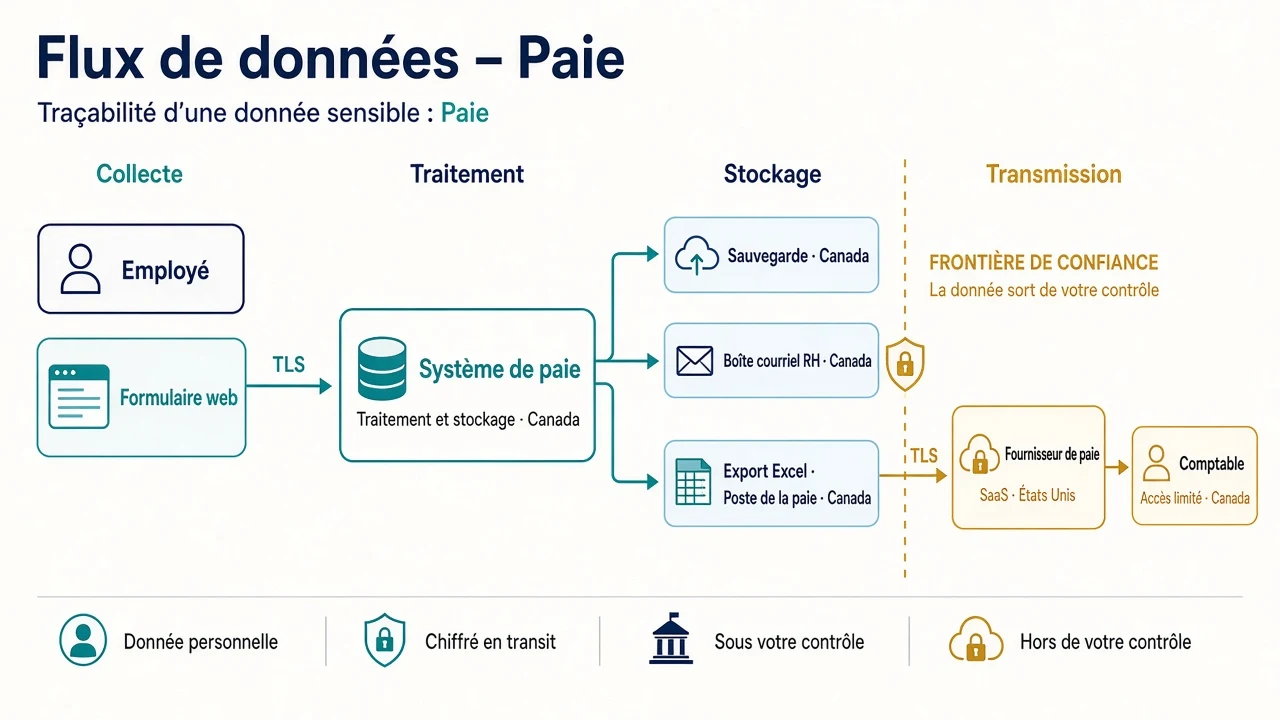
Le diagramme de flux de données : où va l’information?
Celui-là suit la donnée, pas le câble. C’est le plus utile pour la Loi 25 et le seul que je vois rarement bien fait.
Minimalement, il doit montrer :
- d’où vient la donnée (formulaire web, employé, partenaire);
- où elle est traitée et stockée, sauvegardes, boîtes courriel et exports Excel inclus;
- à qui elle est transmise (fournisseur de paie, système de gestion de la relation client, comptable);
- les frontières de confiance, c’est-à-dire l’endroit où la donnée sort de votre contrôle;
- si elle est chiffrée pendant le transfert;
- dans quel pays elle se retrouve;
- le rôle de chaque organisation : qui détermine les fins et les moyens du traitement, et qui traite les renseignements selon ses instructions.
Faites-en un par type d’information sensible (paie, dossiers clients, dossiers de santé), pas un seul pour toute l’entreprise.
Dans les cadres de protection de la vie privée, le premier rôle est souvent appelé contrôleur ou responsable du traitement. Celui qui agit pour son compte est le processeur ou le sous-traitant. Ce vocabulaire vient surtout du RGPD et d’ISO 27701. Sous la Loi 25, on parlera plus simplement de l’entreprise et de son fournisseur de services. Confier le traitement à un fournisseur ne dégage pas l’entreprise de sa responsabilité. Le diagramme doit montrer qui décide, qui traite et qui répond de la protection des renseignements. J’ai expliqué ces rôles ici.
Le dessin doit aussi être cohérent avec votre inventaire des renseignements personnels et des traitements. Si l’inventaire nomme un fournisseur de paie aux États-Unis, mais que le diagramme s’arrête au système de paie, un des deux documents est faux. Les systèmes, les copies, les destinataires, les pays et les responsables doivent raconter la même histoire.
Un exemple fictif, pour la paie seulement :
Quel dessin, à quel moment?
| Situation | Dessin à avoir |
|---|---|
| Audit ISO 27001 | Les trois, le réseau en premier |
| PCI DSS | Réseau et flux de données (obligatoires) |
| ÉFVP Loi 25, transfert hors Québec | Flux de données |
| Nouveau fournisseur MSP | Réseau, remis le premier jour |
| Nouvelle application ou projet | Architecture, puis flux de données |
| Incident | Réseau à jour, qui existait avant l’incident |
Ce qui rend un diagramme inutile
Trop simple. Les trois boîtes de mon introduction. C’est un dessin d’intention, pas une documentation.
Trop complexe. L’erreur inverse, que je vois aussi régulièrement. Une page avec deux cents équipements générée par un outil de découverte réseau. Personne ne la lit, donc personne ne la corrige. L’ennemi de la sécurité est la complexité. Un dessin par question, plutôt qu’un dessin qui répond à tout.
L’idéal plutôt que le réel. Je constate souvent que le diagramme remis est celui du projet d’origine, dessiné avant toutes les exceptions ajoutées « temporairement » au coupe-feu.
Pas daté, sans responsable. Impossible de savoir s’il est encore vrai.
Seulement chez le fournisseur. Je vois souvent des entreprises dont le diagramme existe dans l’outil de leur fournisseur MSP, pas dans leurs dossiers. Le jour où vous changez de fournisseur, vous repartez de zéro. La documentation vous appartient.
Envoyé à tout le monde. Un bon diagramme réseau est aussi une carte pour un attaquant. Classifiez-le (contrôle 5.12) et limitez qui y a accès.
En pratique
Voici les questions que je pose en audit. Si vous répondez non à plus de deux, votre diagramme ne vous sert pas encore.
- Le diagramme est-il daté, versionné et a-t-il un responsable nommé?
- Savez-vous ce qui déclenche une mise à jour (changement réseau, nouveau fournisseur, revue annuelle)?
- Montre-t-il les accès à distance de votre fournisseur MSP?
- Montre-t-il ce qui est en infonuagique et en SaaS?
- Quelqu’un qui ne connaît pas votre entreprise comprend-il en cinq minutes ce qui est séparé de quoi?
- Pour vos renseignements personnels les plus sensibles, pouvez-vous suivre leur parcours de la collecte jusqu’à la destruction?
- Une copie est-elle dans vos dossiers plutôt que seulement chez votre fournisseur?
Quel outil utiliser?
Le problème n’a jamais été l’outil. Par contre, plusieurs options gratuites font très bien l’affaire :
- draw.io (aussi appelé diagrams.net) : gratuit et à code source ouvert, avec des icônes réseau, Azure et AWS. La version de bureau fonctionne hors ligne et garde vos fichiers sur votre poste. C’est mon premier choix pour un diagramme réseau.
- Visio dans Microsoft 365 : la version web de base est incluse sans frais dans les forfaits Microsoft 365 Business Basic, Standard et Premium. Si vous avez Microsoft 365, vous l’avez probablement déjà.
- Excalidraw : gratuit, avec un style dessiné à la main. Parfait pour un premier croquis d’architecture en réunion.
- Mermaid : le diagramme s’écrit en texte et se dessine tout seul. Il s’affiche directement dans GitHub, GitLab ou Azure DevOps, ce qui permet de suivre les versions comme du code. Idéal pour les flux de données d’une équipe de développement.
- Lucidchart : la version gratuite est limitée à trois documents modifiables et 75 formes par document. Correct pour essayer, trop limité pour documenter un vrai réseau.
Attention : un outil en ligne garde votre diagramme sur les serveurs de quelqu’un d’autre. Pour un diagramme réseau détaillé, préférez une version de bureau ou un outil hébergé dans votre propre environnement.
Bref
Avant de dessiner, écrivez en haut de la page la question à laquelle le dessin répond. Trois boîtes répondent rarement à une question qu’un auditeur va poser.
Votre diagramme réseau, il a été mis à jour quand la dernière fois?
Un audit s’en vient et vous n’êtes pas certain que vos diagrammes tiennent la route? Parlons-en.